Проверка по профилю
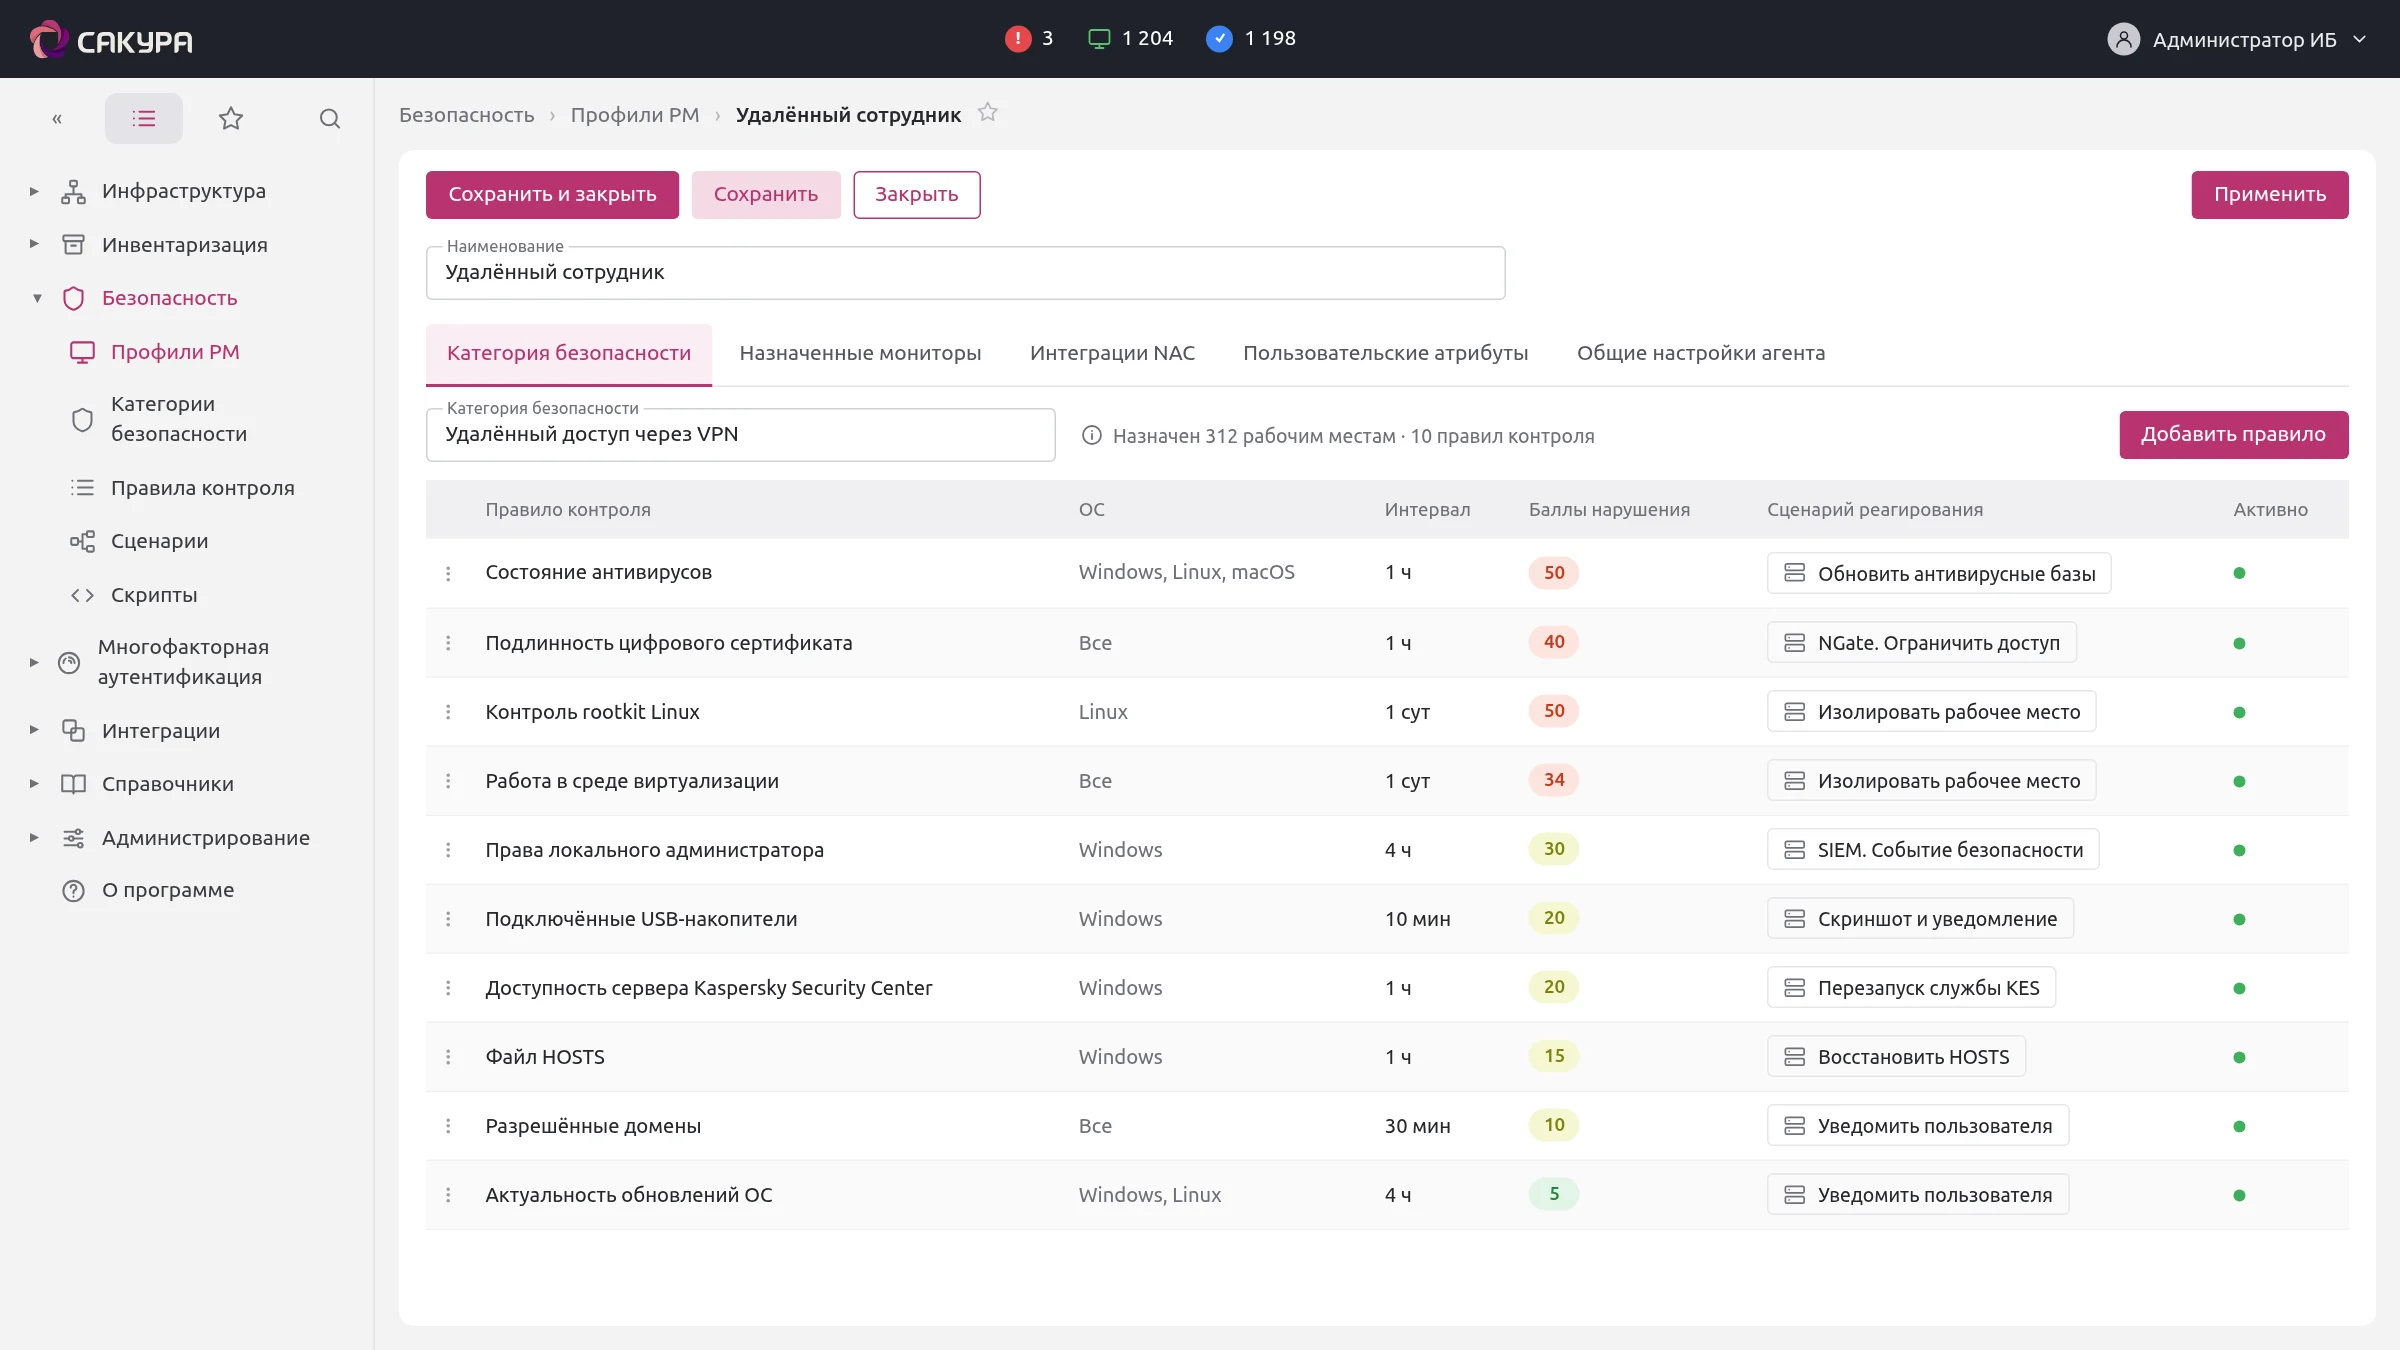
У бухгалтерии, разработчиков и удалённых сотрудников свои наборы правил. Более 200 параметров из коробки, остальное — скриптами на PowerShell, Bash, Python или CMD.
САКУРА непрерывно проверяет рабочие места в офисе и на удалёнке, сама ограничивает доступ при нарушениях и открывает его, когда всё исправлено. Работает с вашим VPN и NAC, сервер стоит в вашем контуре.
Доступ к корпоративной сети ограничен. Обновите базы — доступ откроется сам.
Обновить базыАгент проверяет устройство, сервер решает, что с ним делать, а VPN и NAC исполняют решение. Администратору не нужно вмешиваться.
У бухгалтерии, разработчиков и удалённых сотрудников свои наборы правил. Более 200 параметров из коробки, остальное — скриптами на PowerShell, Bash, Python или CMD.
| Новый уровень | Уведомить | Доступ | Журнал и SIEM |
|---|---|---|---|
| Без нарушений · 0–9 | Закрыть уведомление | Открыть | Запись |
| Предупреждение · 10–33 | Сотрудника | Открыть | Событие |
| Критический · 34–100 | Сотрудника и ИБ | Ограничить | Инцидент |
| Офлайн | — | Закрыть | Запись |
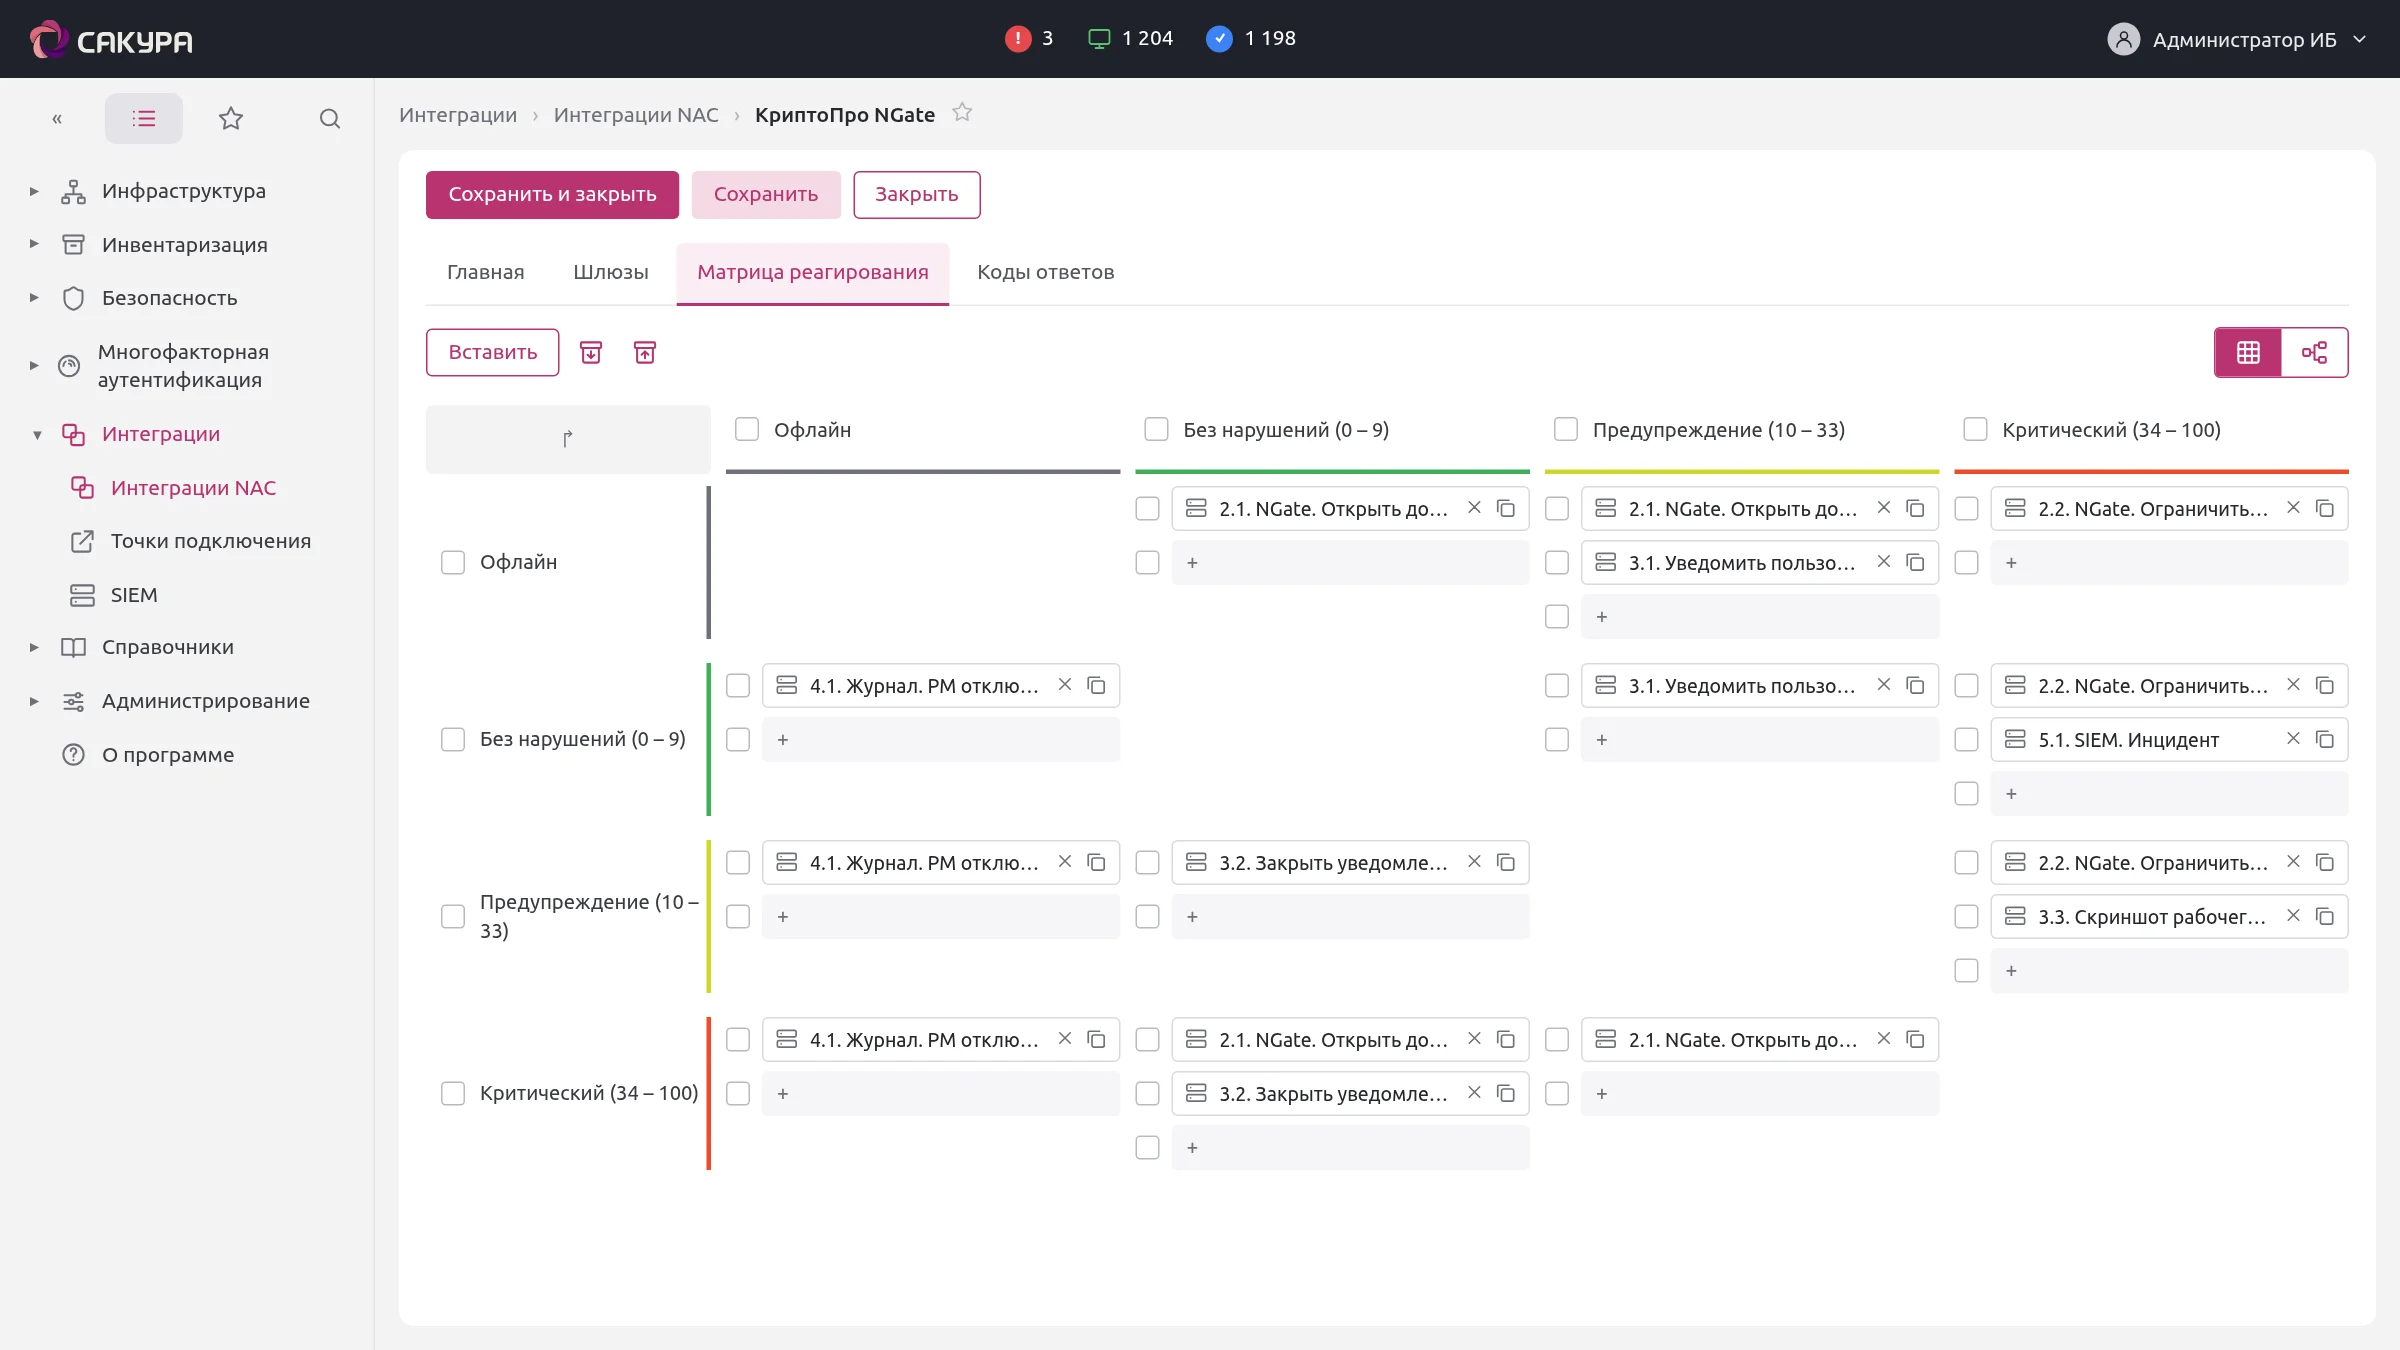
Каждому нарушению — свой вес: устаревшие базы антивируса важнее пропущенного обновления. Матрица реагирования решает, что делать на каждом уровне, и сама возвращает доступ, когда нарушения закрыты.
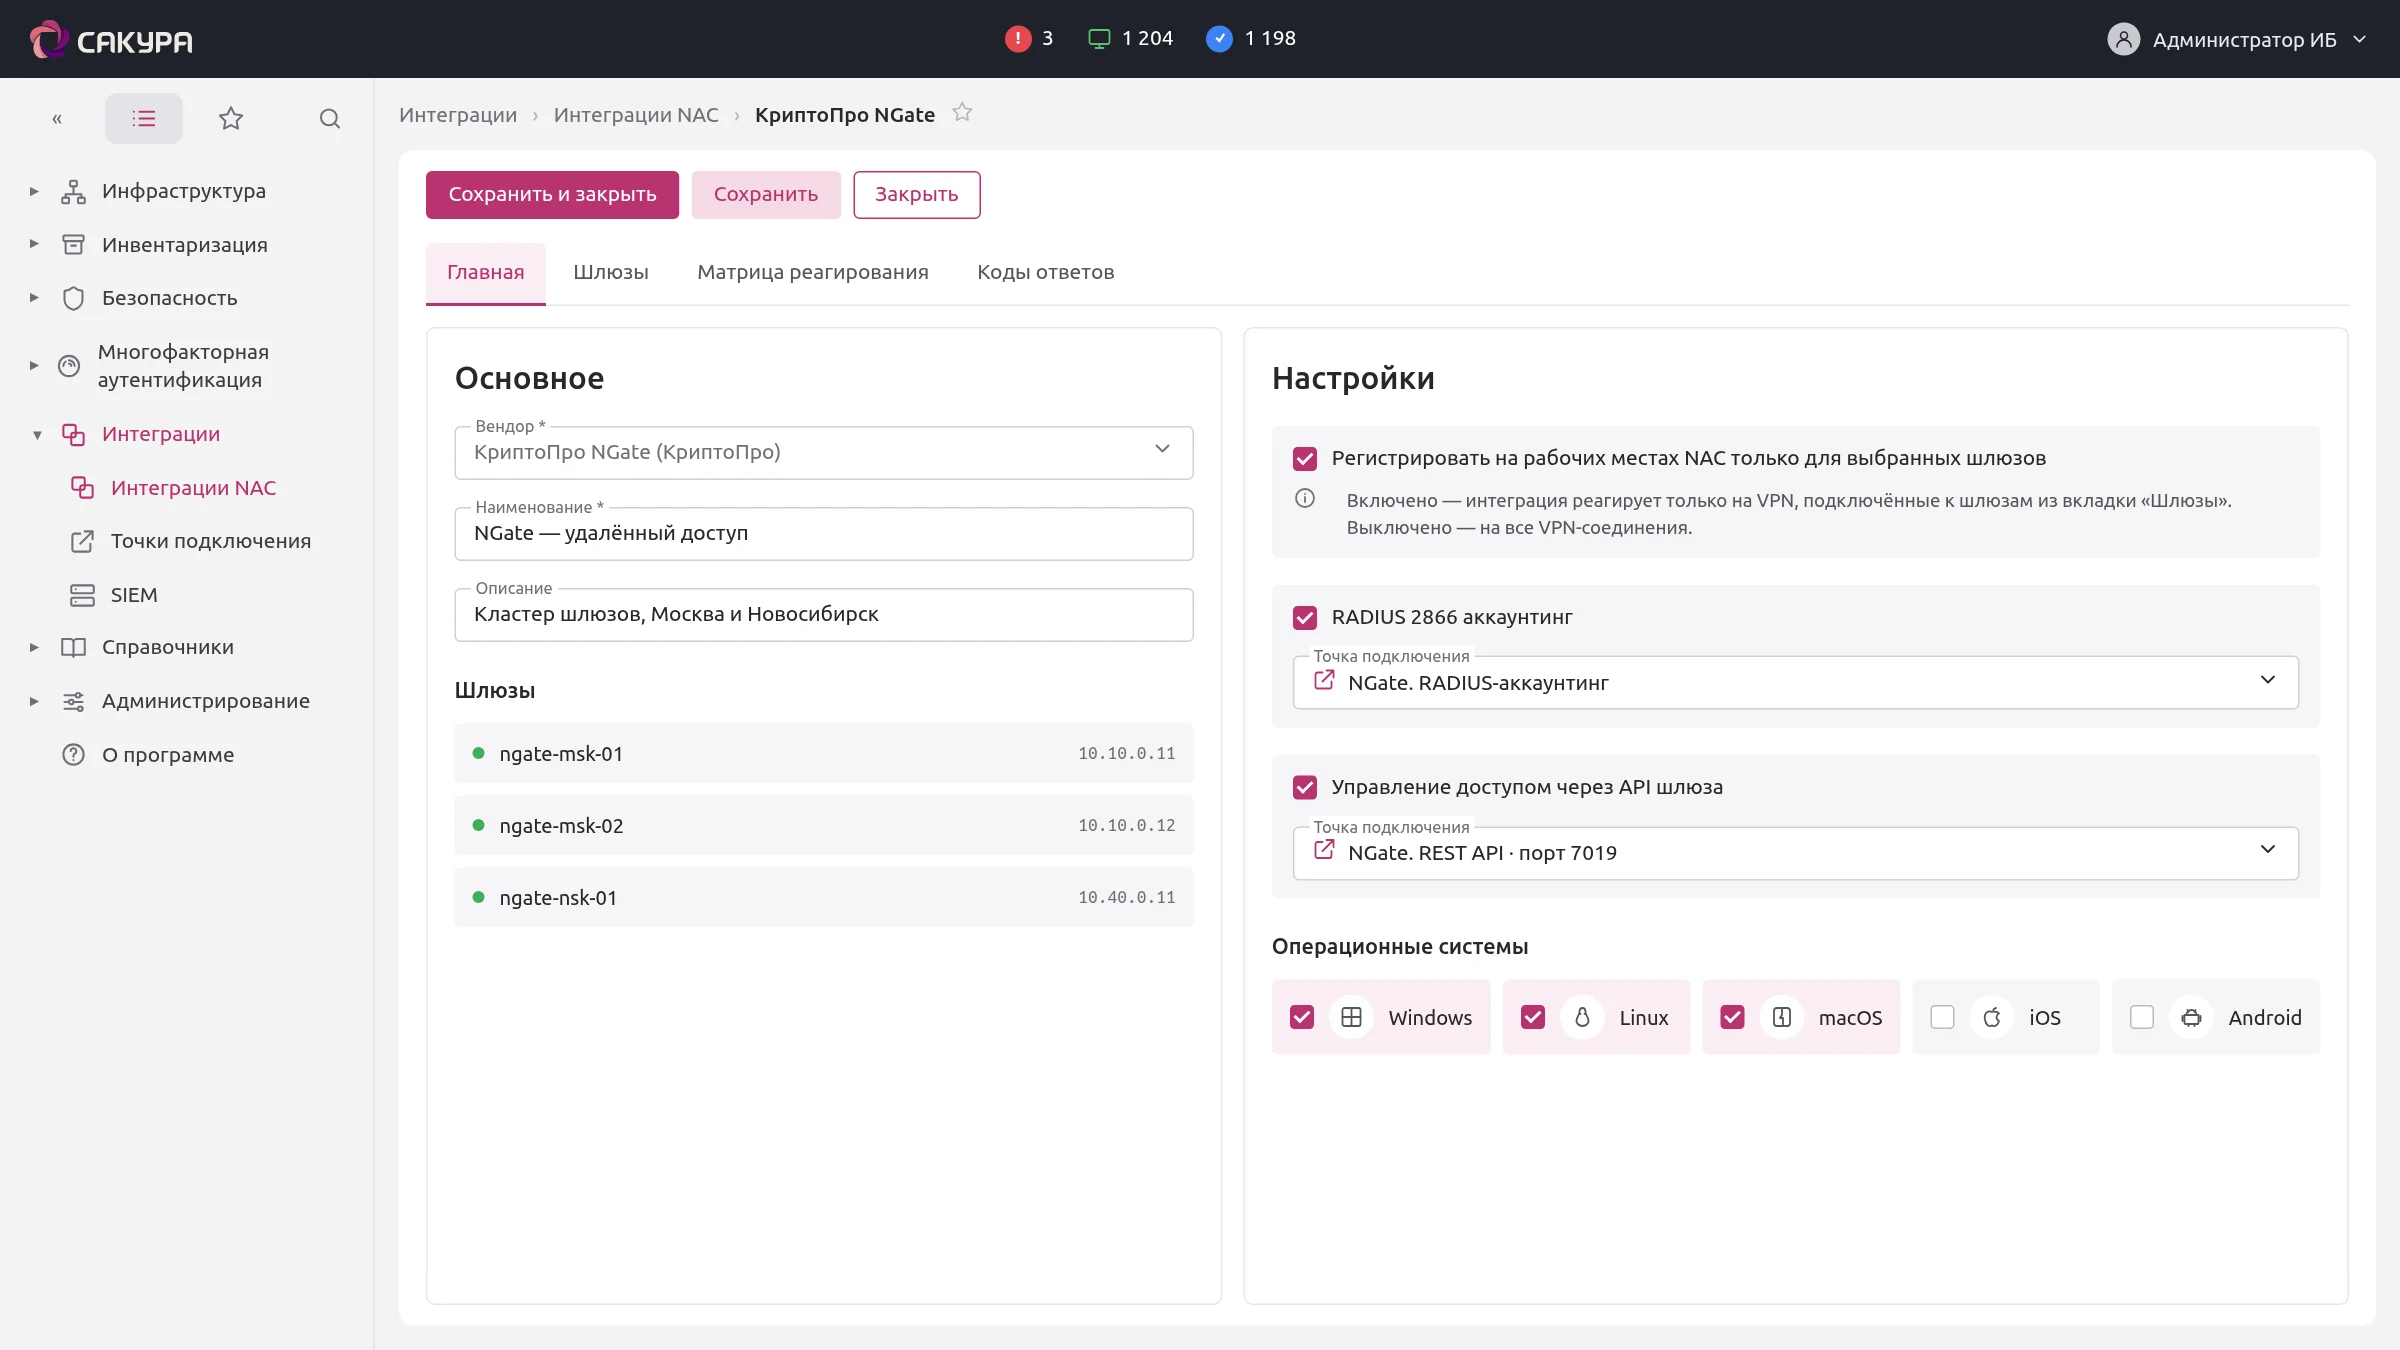
САКУРА сообщает шлюзу, какое устройство пускать и в какие сегменты. VPN и каталог пользователей менять не нужно.
Запустите восстановление или откройте инструкцию.
В уведомлении — ссылка на инструкцию или кнопка, которая запускает готовый сценарий. Без заявки в ИБ.
Каждая часть настраивается отдельно и работает с остальными через общие профили, журнал и роли.
Проверка по профилям ИБ круглосуточно, в офисе и за периметром. Встроенные правила и собственные скрипты.
ПодробнееДоступ к сегментам сети по состоянию устройства, а не только по логину. Работает поверх вашего VPN и NAC.
ПодробнееСценарии с ветвлением, балльная оценка нарушений, матрица реагирования и скриншот экрана в момент нарушения.
ПодробнееМониторы собирают ПО, сеансы, оборудование, процессы и сетевые интерфейсы по расписанию, не перегружая канал.
ПодробнееВторой фактор через мобильное приложение САКУРЫ, с настройкой по группам пользователей. Секреты — в HashiCorp Vault.
ПодробнееКаталоги LDAP, SIEM, SCCM, Kaspersky Security Center. Для систем без коннектора — REST, RADIUS, LDAP и SSH.
ПодробнееСАКУРА не заменяет VPN, каталог и SIEM. Она добавляет к ним знание о состоянии каждого устройства и передаёт решение о доступе.
Оба ЦОД работают, агенты распределены по нодам
204 виртуальные машины по 515 контейнеров, в каждом — агент САКУРЫ и VPN-клиент. Два географически разнесённых ЦОД в режиме Active-Active.
Одна консоль для всех рабочих мест: в офисе, дома и в командировке.
Состояние каждого устройства в реальном времени, включая домашние подключения. Скомпрометированное устройство изолируется без участия администратора.
Журнал событий, отчёты по устройствам и передача в SIEM. Помогает выполнить требования приказов ФСТЭК России № 117, 21 и 239.
VPN, каталог пользователей и SIEM остаются прежними. Windows, Linux и macOS — в одной консоли.
Заражённый ноутбук теряет доступ раньше, чем случится утечка. Российский продукт из реестра, разработка и поддержка в России.
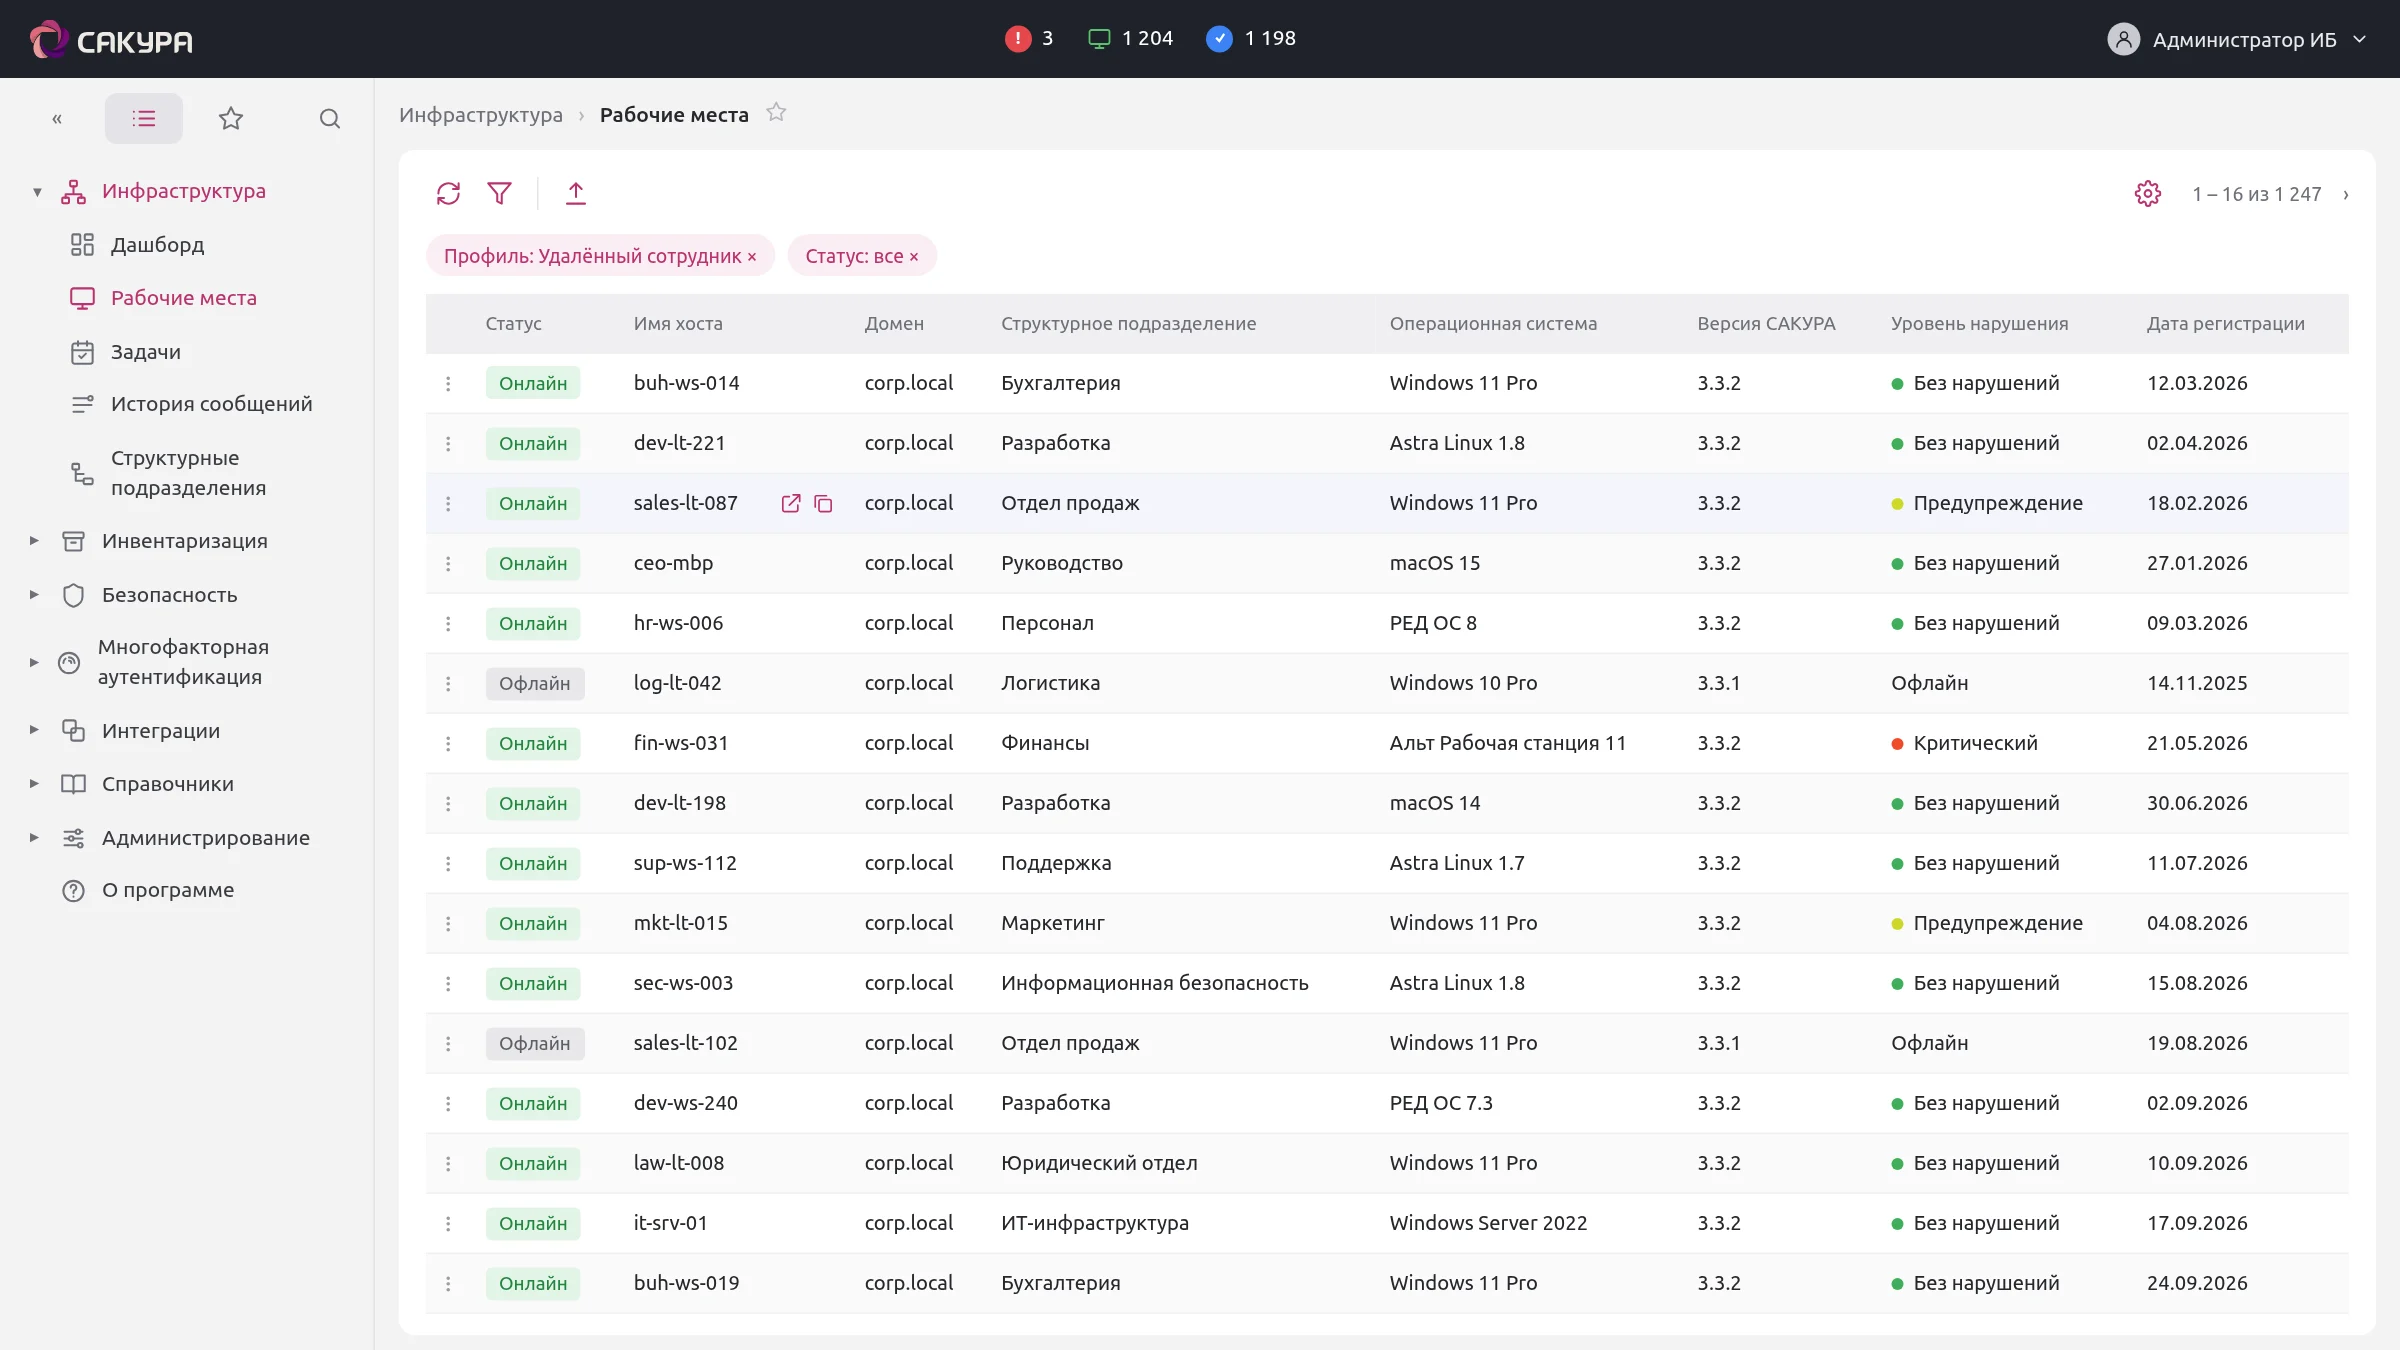
Консоль администратора: рабочие места, профили, сценарии, матрица реагирования и интеграции.

Все рабочие места со статусами: в сети, без нарушений, есть нарушения

Профиль объединяет правила контроля, мониторы и сценарии реагирования для группы

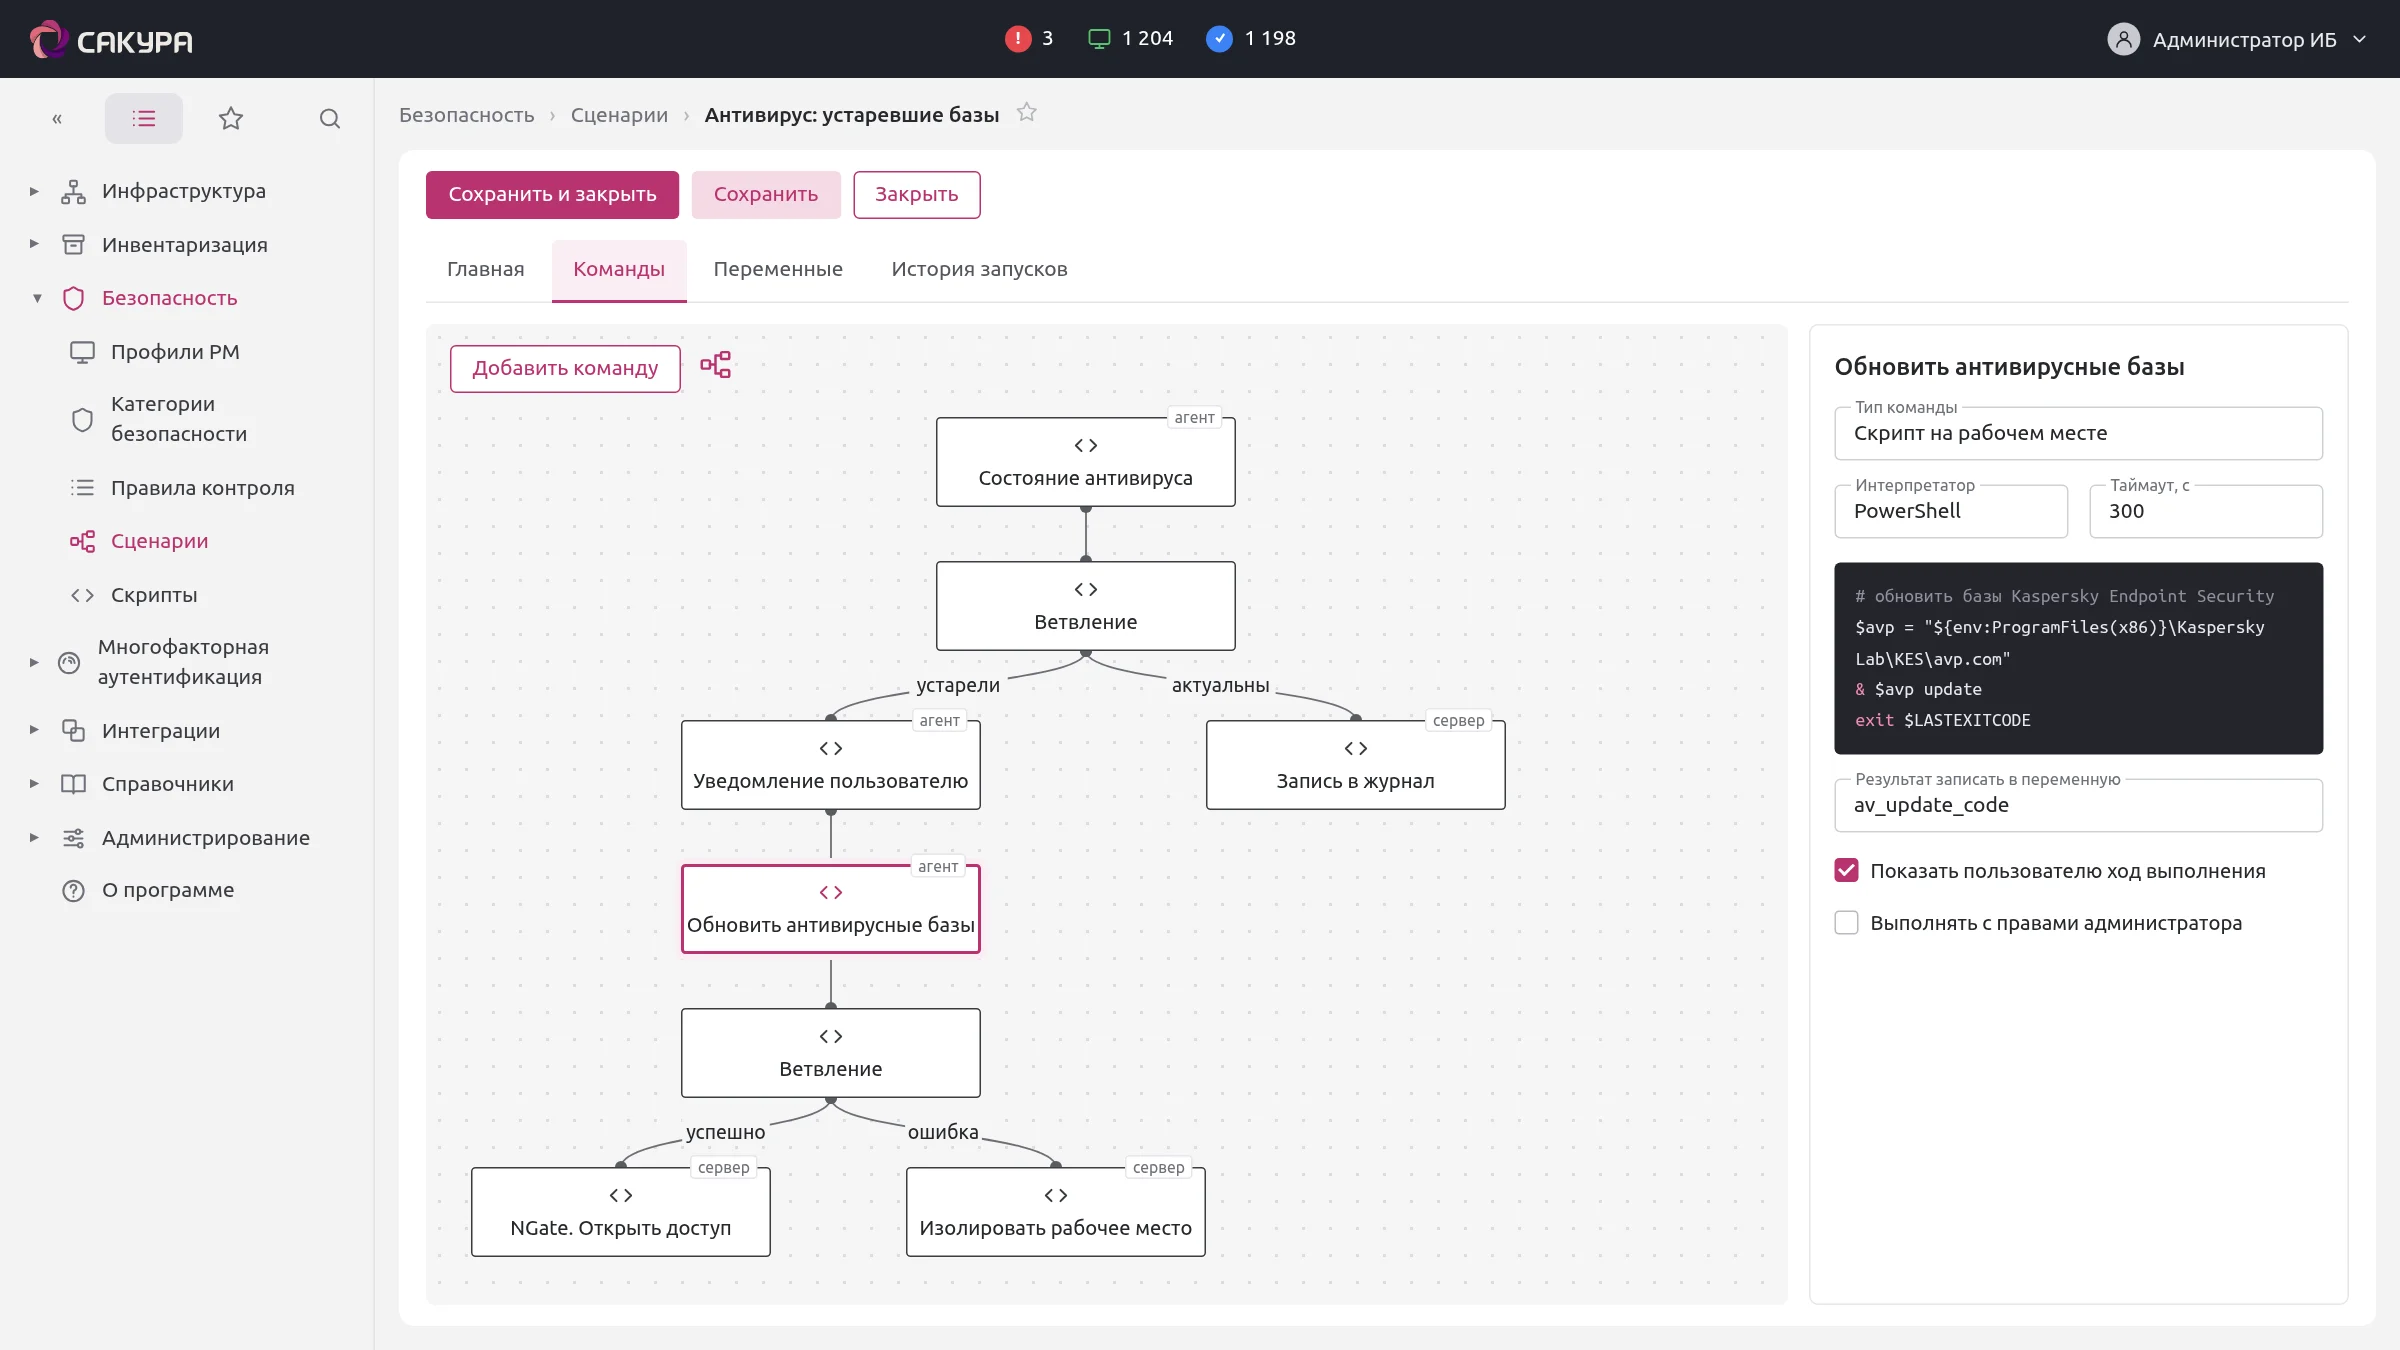
Сценарий — цепочка команд, где следующий шаг зависит от результата предыдущего

Что делать при каждом изменении уровня нарушений

VPN, NAC, каталоги, SIEM и собственные REST-точки

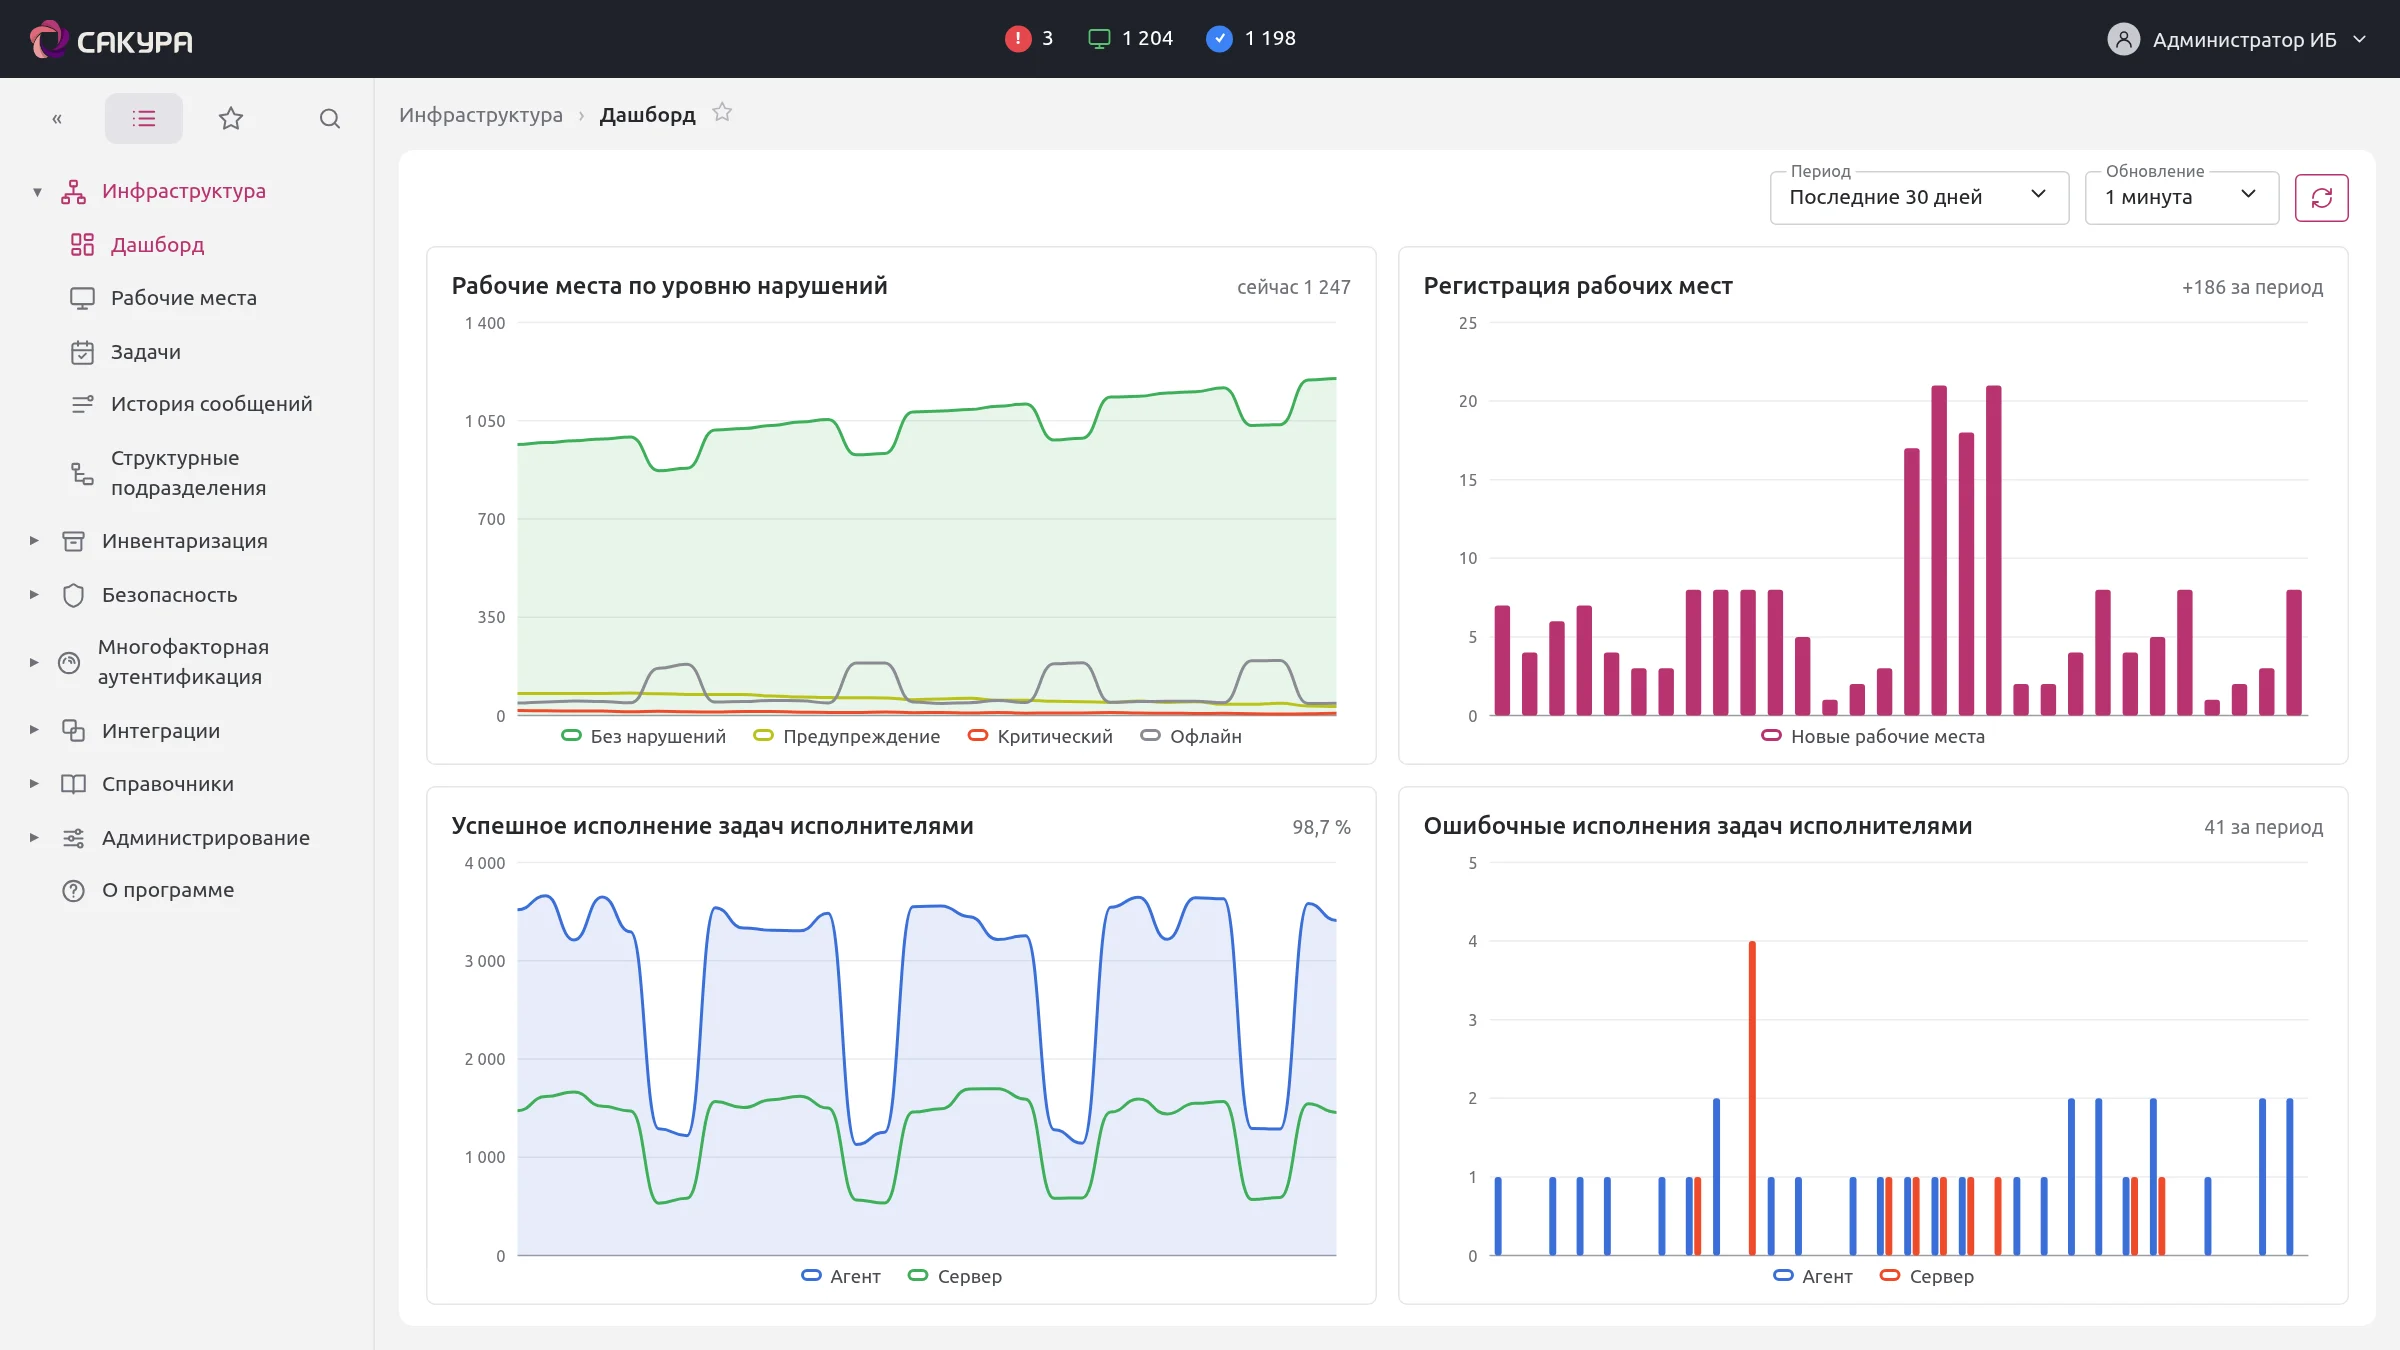
Дашборды разделов «Инфраструктура» и «Интеграции»
Что вошло в последние релизы.
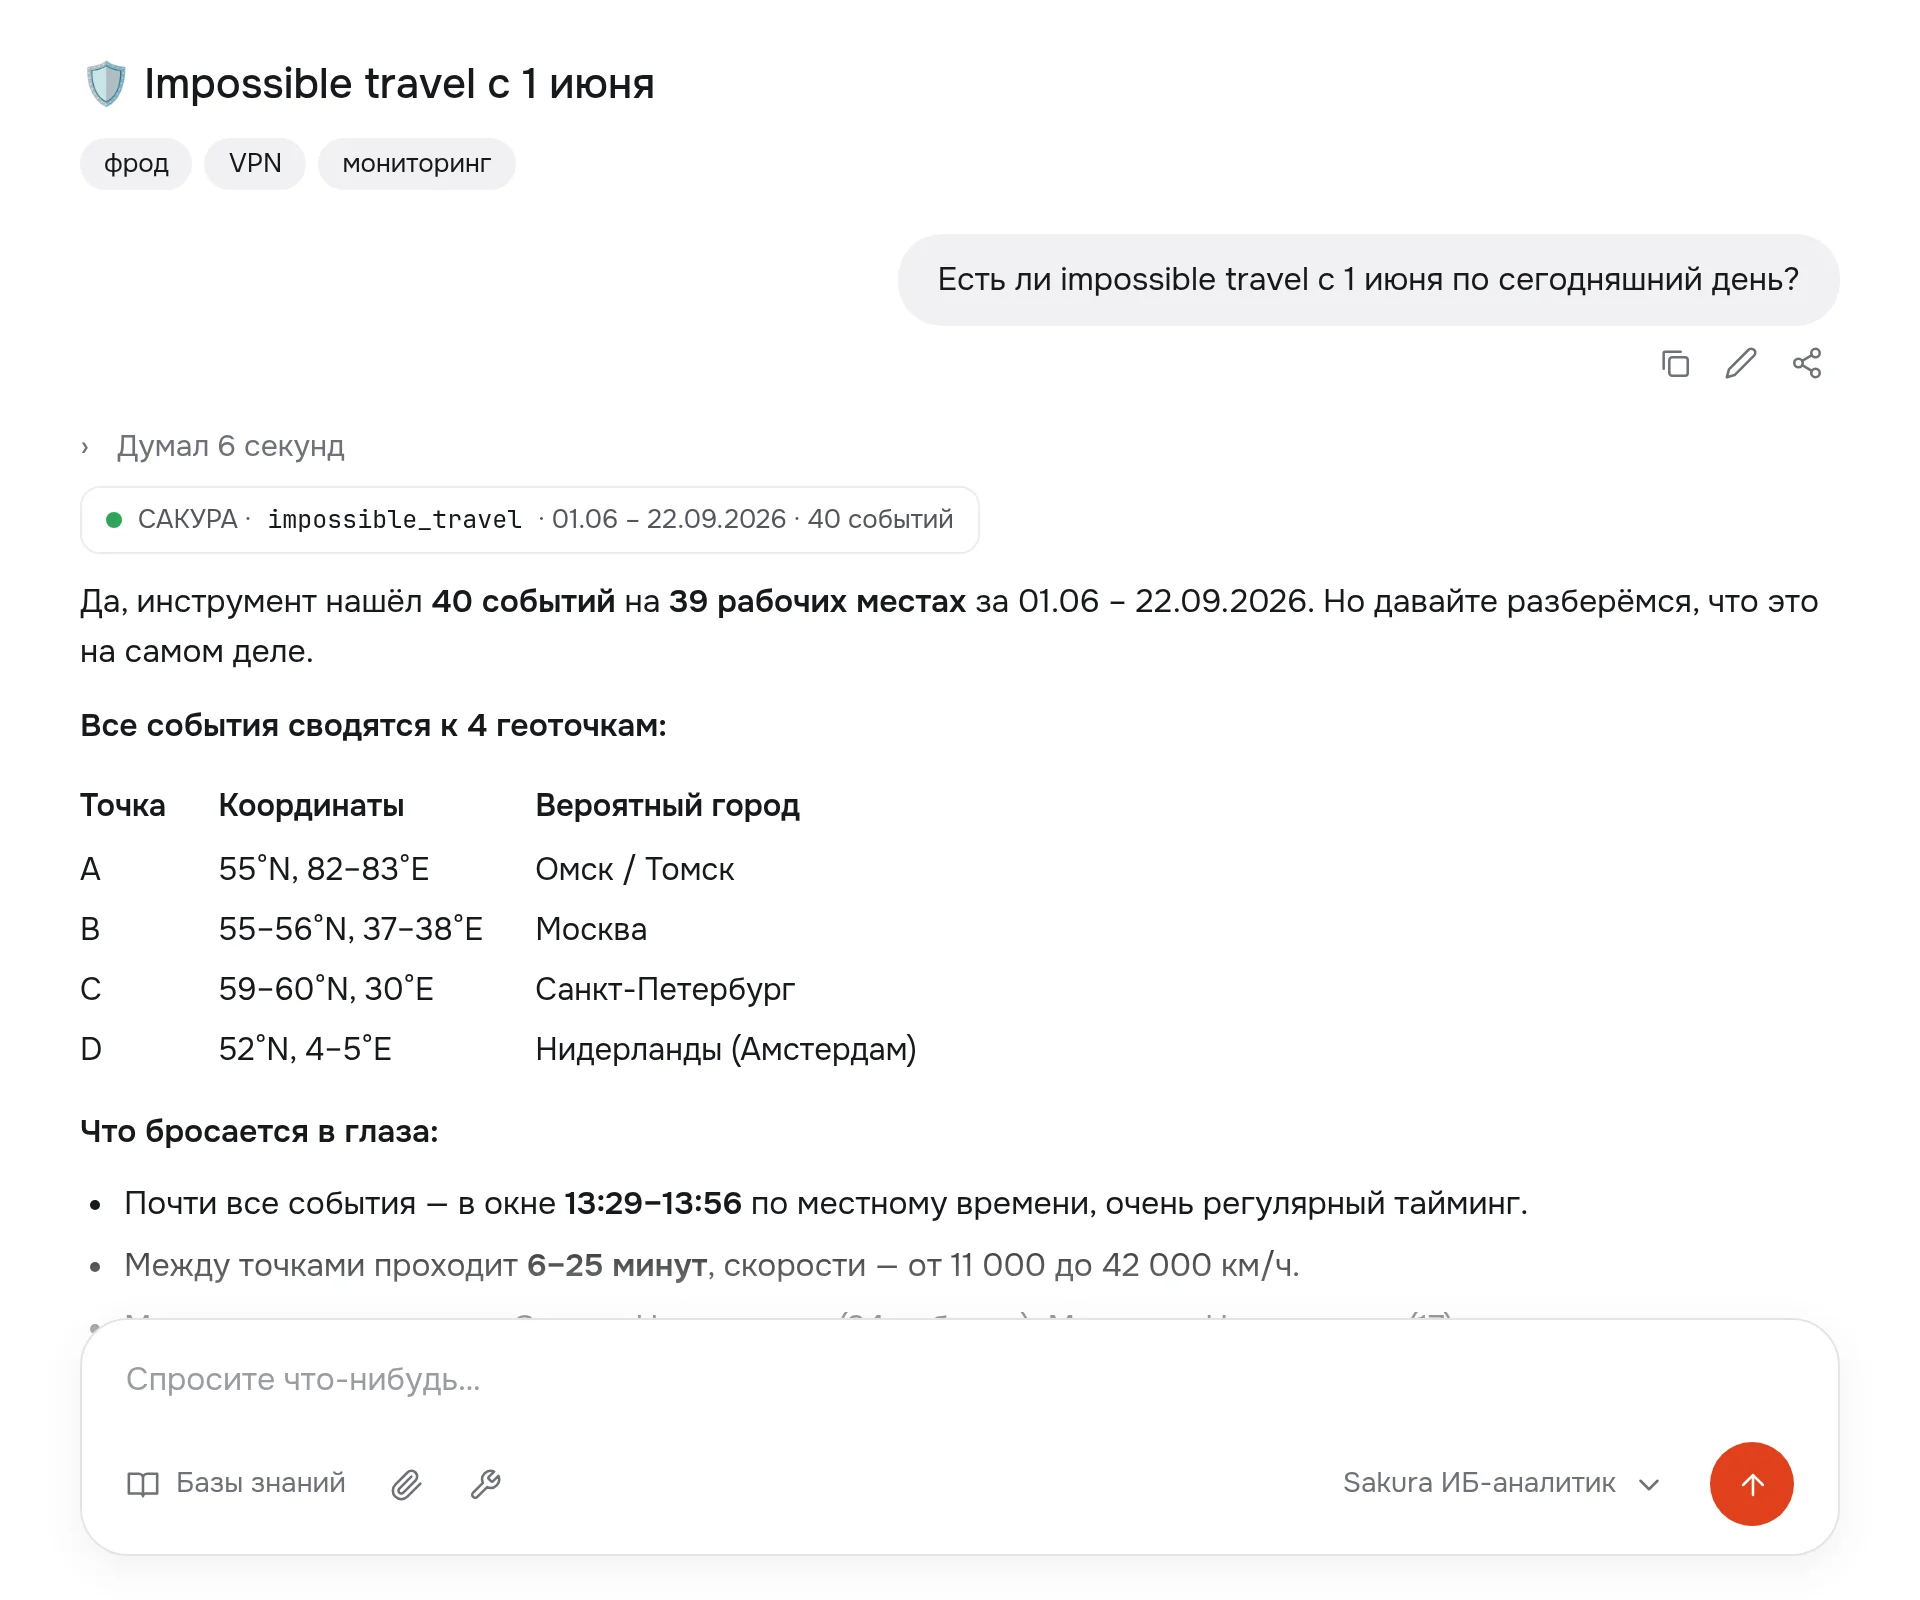
Агент «Sakura ИБ-аналитик» в Cognitum отвечает по данным САКУРЫ: находит аномалии, собирает профиль устройства и объясняет, что стоит за цифрами. Cognitum работает в том же контуре, что и САКУРА.
Что обычно спрашивают до пилота. Не нашли свой вопрос — напишите на info@it-expertise.ru.
Нет. САКУРА работает поверх того, что у вас уже стоит: КриптоПро NGate, Континент ZTN, С-Терра, ЗАСТАВА, ViPNet, Check Point, ФПСУ-IP, OpenVPN и WNAM. Для систем без готового коннектора есть REST, RADIUS, LDAP и SSH. Полный список — на странице интеграций.
Агент продолжает проверять устройство по последнему назначенному профилю и фиксирует нарушения. Как только устройство подключится, данные уйдут на сервер.
Сервер разворачивается кластером из нескольких нод. Агенты сами распределяются между ними и переподключаются к работающей ноде, если одна упала, — внешний балансировщик не нужен. В нагрузочном испытании два ЦОД работали в режиме Active-Active.
Агент: Windows 10 и 11, Windows Server 2022 и 2025, Astra Linux 1.7 и 1.8, РЕД ОС 7.3 и 8, Альт 10 и 11, macOS 13–15, в том числе на ARM. Сервер: Astra Linux 1.8 (рекомендуется), 1.7, РЕД ОС, Debian 12. Подробно — в требованиях.
На ваших серверах, в PostgreSQL 15 и выше. Пароли учётных записей LDAP хранятся зашифрованными, секреты интеграций с версии 3.3 можно держать в HashiCorp Vault.
Мы передаём демо-образ, вы разворачиваете его на своих мощностях. Для пилота хватит одной виртуальной машины: 4 ядра, 8 ГБ памяти, 100 ГБ SSD. Инженер ИТ-Экспертизы помогает с настройкой и интеграциями. Как устроен пилот.
Развернём демо-образ в вашем контуре и покажем, какие нарушения есть в сети уже сейчас.
Сервер в вашем контуре · Windows, Linux, macOS · Реестр российского ПО